凭证管理
机器翻译译自英文(docs.alpaca.markets)本页 26 段已全部译完
Broker API 的身份验证可以通过 2 种不同的流程完成:
这两种流程都通过 BrokerDash 提供访问过期日期和细粒度访问控制。
用户权限
所有用户角色都可以查看凭证管理页面并查看现有 API 密钥列表。但是,只有超级用户才能创建新的 API 凭证。此权限结构确保了适当的访问控制,同时保持所有团队成员对现有凭证的可见性。
凭证过期
为了帮助提升你账户和集成的安全性,所有生成的凭证都可以设定特定的有效期。此功能是一项关键的安全控制,会在设定的期限后自动停用密钥,从而降低密钥被泄露或遗失所带来的风险。
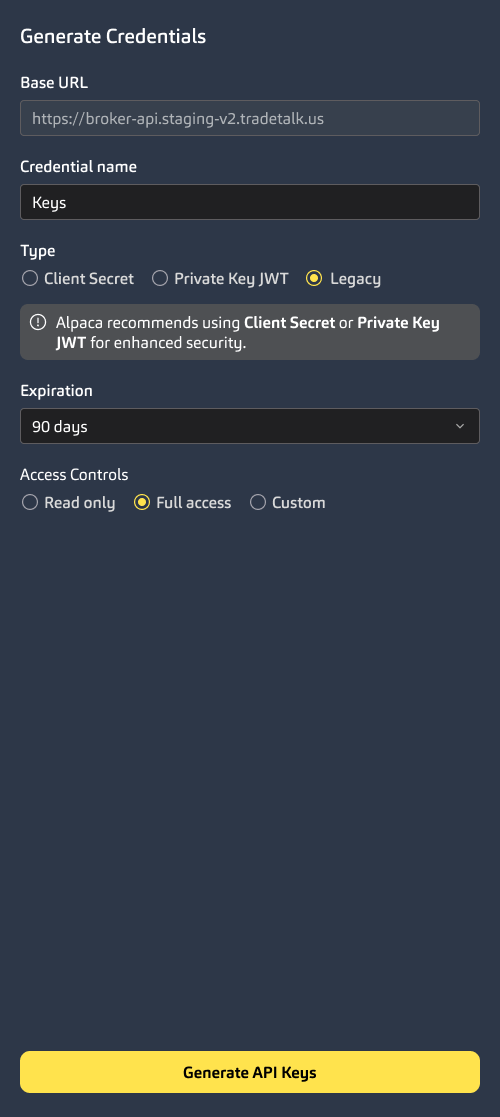
以下选项可用:
- 从不
- 1 周
- 30 天
- 90 天
- 6 个月
- 1 年
- 自定义 - 选择你自己的到期日期
细粒度访问控制
在生成新的 API 凭证时,你可以选择使用访问控制来定义细粒度权限。此功能旨在增强集成的安全性,同时也让你确保某个密钥仅具有执行其指定功能所需的访问权限。
你可以从三个不同的访问控制级别中进行选择:
只读:授予跨所有 API 范围查看数据的权限。
完全访问:授予跨所有 API 范围查看和修改数据的权限。
自定义:为每个 API 范围单独授予细粒度的特定权限。
自定义访问控制
与其授予通用的只读或完全访问权限,你可以为每个不同的 API 范围指定访问级别。
对于每个 API 范围,你可以分配以下访问级别之一:
读写:授予在该范围内查看和修改数据的完整权限。
只读:仅授予查看数据的权限。
无访问权限:完全阻止此密钥在该范围内的所有端点。
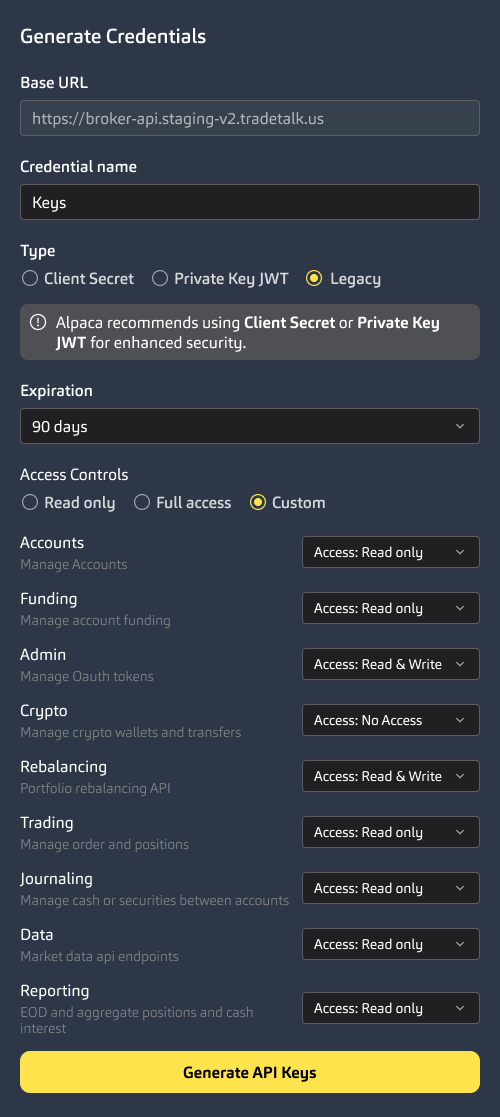
你可以为以下范围选择三种自定义访问级别之一:
- 账户
- 资金
- 管理
- 加密货币
- 再平衡
- 交易
- 记账
- 数据
- 报告
- SSE 事件
AI 翻译查看英文原文